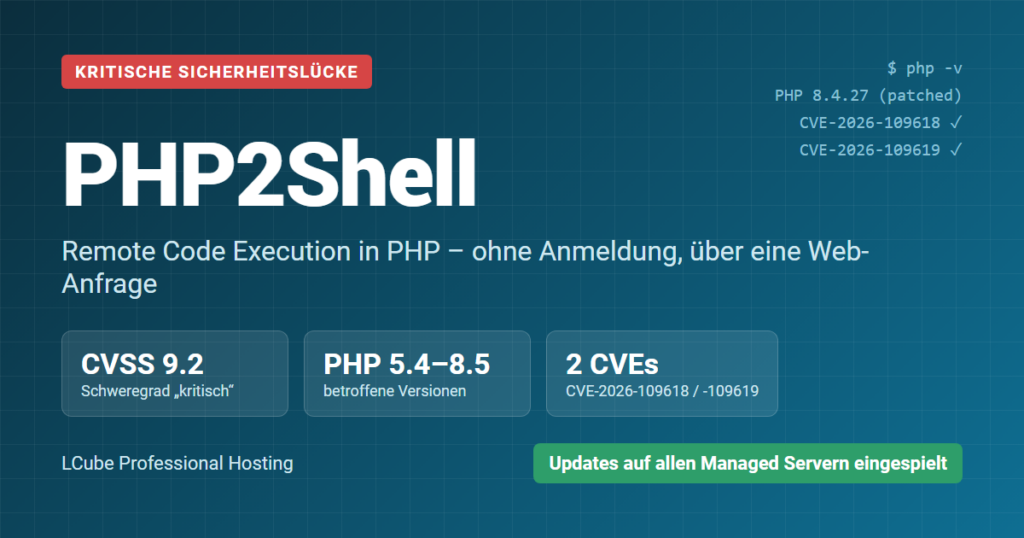
Am 21. Oktober 2026 hat das PHP-Team Sicherheitsupdates für zwei kritische Schwachstellen veröffentlicht, die unter dem Namen „PHP2Shell“ bekannt geworden sind. Über die Lücken CVE-2026-109618 und CVE-2026-109619 können Angreifer unter bestimmten Bedingungen ohne Anmeldung eigenen Code auf einem Webserver ausführen – mit einer einzigen oder wenigen präparierten Web-Anfragen. Betroffen sind PHP-Versionen von 5.4 bis 8.5 und damit ein großer Teil aller Websites weltweit.
In diesem Beitrag erklären wir, was hinter PHP2Shell steckt, warum die Lücke so ernst zu nehmen ist und was wir bei LCube unternommen haben: Schon vor Erscheinen der Updates haben wir unsere Server mit Sofortmaßnahmen geschützt und die Updates noch am Tag der Veröffentlichung auf allen Managed Servern eingespielt. Außerdem zeigen wir, was Sie jetzt tun sollten – vor allem, wenn Sie einen Server selbst verwalten.
Was ist PHP2Shell?
PHP2Shell ist die Sammelbezeichnung für zwei Schwachstellen im Kern von PHP, also in der Laufzeitumgebung, die PHP-Code auf dem Webserver ausführt. Beide Lücken haben im aktuellen Bewertungssystem CVSS 4.0 einen Wert von 9.2 und gelten damit als kritisch; das Sicherheitsunternehmen watchTowr bewertete sie sogar mit der Höchstnote 10.0. Entdeckt wurden die Fehler im Sommer 2026 von Sicherheitsforschern, unter anderem vom Unternehmen Wiz, und an das PHP-Team gemeldet.
Das Besondere an PHP2Shell: Der Fehler steckt nicht in WordPress, Shopware, TYPO3 oder einem anderen Content-Management-System, sondern in PHP selbst. Eine Website kann daher auch dann angreifbar sein, wenn alle Plugins und Erweiterungen auf dem neuesten Stand sind. Nach Angaben des PHP-Teams reicht die Lücke bis PHP 5.4 aus dem Jahr 2012 zurück. Fehlerfreie Versionen sind PHP 8.2.35, 8.3.36, 8.4.27 und 8.5.12 sowie die entsprechend korrigierten Pakete der Linux-Distributionen.
Warum die Lücke so gefährlich ist
Sicherheitslücken gibt es in jeder Software. PHP2Shell sticht trotzdem heraus, weil mehrere ungünstige Eigenschaften zusammenkommen:
- Keine Anmeldung nötig: Ein Angreifer braucht weder ein Benutzerkonto noch Zugangsdaten. Es genügt, dass der Server PHP-Anfragen aus dem Internet entgegennimmt – was bei praktisch jeder dynamischen Website der Fall ist.
- Angriff vor der Anwendung: Der Fehler wird ausgelöst, während PHP eine Anfrage einliest, also bevor Ihre Anwendung überhaupt läuft. Schutzmechanismen innerhalb von WordPress oder Shopware greifen deshalb nicht.
- Vollständige Übernahme möglich: Gelingt der Angriff, kann der Angreifer Befehle mit den Rechten des PHP-Prozesses ausführen. Damit kann er Dateien verändern, Schadcode hinterlegen oder auf Datenbanken zugreifen.
- Abfluss vertraulicher Daten: Zusätzlich kann der Speicher von PHP-Prozessen ausgelesen werden. Darin können Passwörter, Sitzungsschlüssel und API-Tokens stehen.
- Riesige Angriffsfläche: PHP läuft auf rund 70 Prozent aller Websites, deren Servertechnik bekannt ist. Das Sicherheitsunternehmen Qualys hat zudem ermittelt, dass etwa 71 Prozent der erfassten PHP-Installationen veraltete Versionen nutzen, die vom PHP-Projekt nicht mehr regulär mit Updates versorgt werden.
Wie ernst die Lage war, zeigt die Reaktion vieler Organisationen: Nationale Sicherheitsbehörden, darunter das britische NCSC, rieten dazu, Systeme vom Netz zu nehmen, wenn sie nicht sofort aktualisiert werden können. Mehrere große Plattformen haben Dienste vorsorglich abgeschaltet, bis die Updates installiert waren. Fachleute rechnen außerdem damit, dass viele Systeme noch lange ungepatcht bleiben – etwa vergessene Websites oder Geräte, in denen PHP fest eingebaut ist. So hat beispielsweise Palo Alto Networks bestätigt, dass seine Firewall-Software PAN-OS betroffen ist.
Technischer Hintergrund – verständlich erklärt
Beide Schwachstellen haben eine gemeinsame Ursache: Wenn PHP bei der Verarbeitung einer Anfrage auf einen schweren Fehler stößt, bricht es die Verarbeitung ab und springt direkt zu den Aufräumarbeiten. An einigen Stellen passiert dieser Abbruch jedoch in einem ungünstigen Moment.
- CVE-2026-109618 betrifft den Fall, dass PHP der Arbeitsspeicher ausgeht. Bricht PHP genau dann ab, während interne Daten einer Anfrage erst halb angelegt sind, behandelt der Aufräumcode diese unvollständigen Daten später so, als wären sie gültig.
- CVE-2026-109619 betrifft schwere Laufzeitfehler. Hier bleibt ein interner Verweis auf Speicher bestehen, der am Ende der Anfrage bereits freigegeben wurde. Landet die nächste Anfrage beim selben PHP-Prozess, greift dieser auf den veralteten Speicher zu – ein klassischer „Use-after-free“-Fehler.
Angreifer nutzen dafür unter anderem die Funktion „Session Upload Progress“, mit der PHP den Fortschritt von Datei-Uploads anzeigen kann. Mit speziell aufgebauten Upload-Anfragen lässt sich der Speicher gezielt füllen und der Abbruch im passenden Moment provozieren. Besonders gefährdet sind Server, die PHP direkt im Apache-Webserver ausführen (mod_php). Doch auch PHP-FPM, php-cgi, FrankenPHP und LiteSpeed sind betroffen.
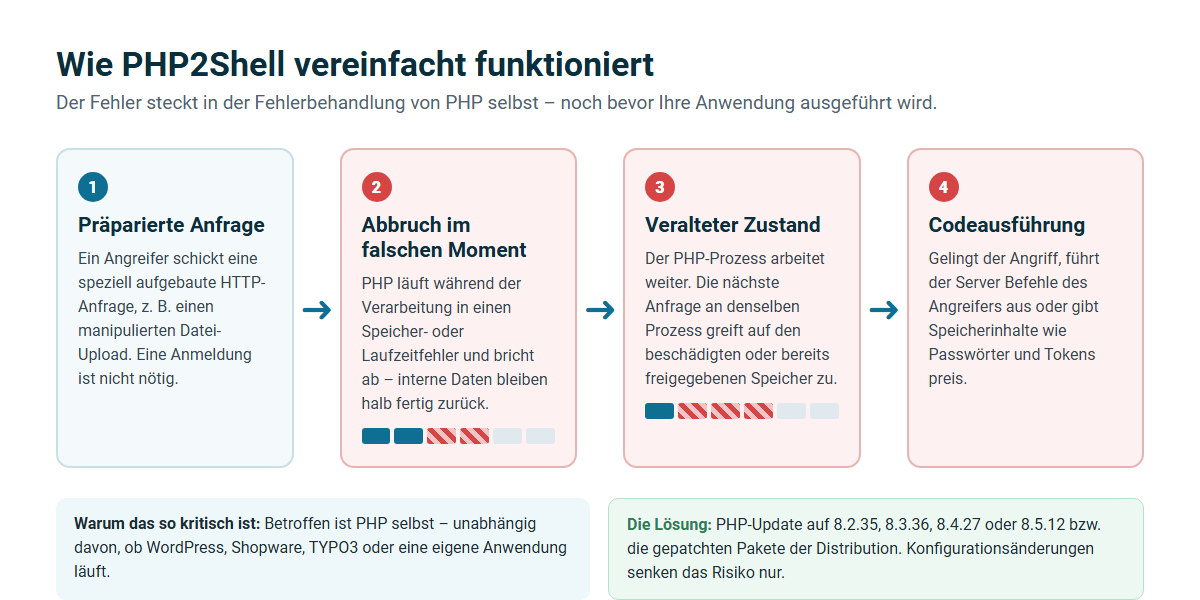
Ein erfolgreicher Angriff ist technisch anspruchsvoll, denn er hängt vom Speicherlayout, von der PHP-Konfiguration und davon ab, welcher PHP-Prozess eine Anfrage bearbeitet. Das ist allerdings kein Grund zur Entwarnung: Kurz nach der Veröffentlichung tauchten öffentlich zugängliche Beispiel-Exploits auf, und Cloudflare meldete Angriffsverkehr, der gezielt nach verwundbaren Servern sucht. Bemerkenswert ist außerdem, dass laut Wiz moderne KI-Modelle die Entwicklung des komplexen Angriffs deutlich erleichtert haben. Die Hürde für Angreifer ist also niedriger, als es die Komplexität vermuten lässt.
Der zeitliche Ablauf
Bei PHP2Shell lagen zwischen ersten Angriffen und verfügbaren Updates nur wenige Tage. Bereits am 17. Oktober 2026 – vier Tage vor der Veröffentlichung – registrierte Amazon Threat Intelligence in seinen Honeypot-Systemen einen ersten Angriffsversuch. Am 20. Oktober kündigte das PHP-Team ein dringendes Sicherheitsupdate an; zur selben Zeit wurden erste Details öffentlich. Am 21. Oktober erschienen schließlich die korrigierten Versionen. Linux-Distributionen und Anbieter mit Langzeitunterstützung hatten die Korrekturen vorab erhalten und konnten ihre Pakete zeitnah bereitstellen.
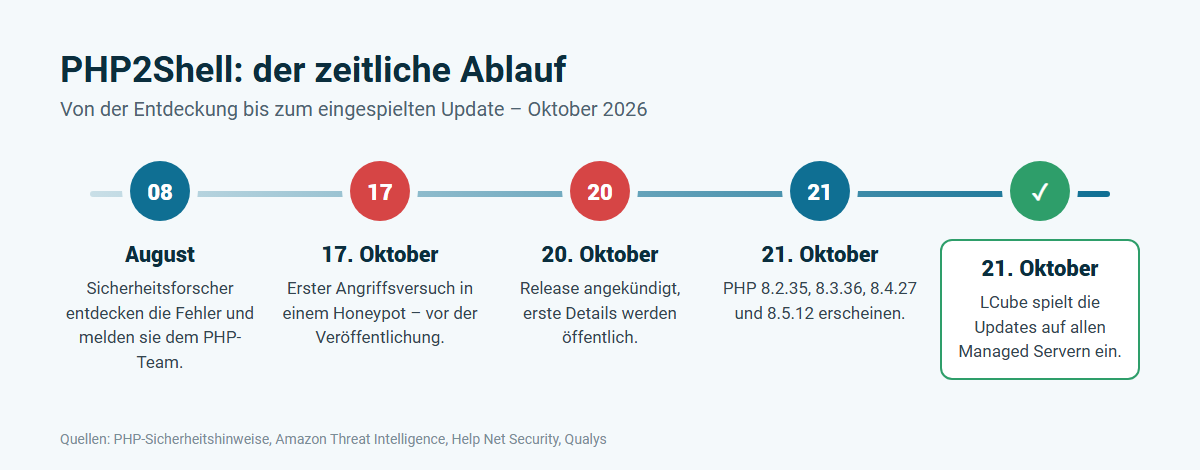
Für Betreiber von Servern bedeutete das: Wer erst Tage oder Wochen später reagiert, lässt Angreifern ein großes Zeitfenster. Bei einer Lücke dieser Art entscheidet die Reaktionszeit darüber, ob ein Server geschützt ist oder nicht.
Was wir bei LCube unternommen haben
Bei Sicherheitslücken dieser Tragweite gilt für uns ein klarer Grundsatz: so früh wie möglich schützen und Updates einspielen, sobald sie verfügbar sind. Bei PHP2Shell sind wir in zwei Schritten vorgegangen.
Schritt 1: Sofortmaßnahmen, noch bevor die Updates erschienen
Sobald die ersten Informationen zu PHP2Shell bekannt wurden, haben wir unsere Server mit den Maßnahmen abgesichert, die bis zum Erscheinen der Updates möglich waren:
- Upload-Fortschritt deaktiviert: Wir haben die Funktion „Session Upload Progress“ serverweit abgeschaltet. Das PHP-Team empfiehlt diese Maßnahme ausdrücklich als Übergangsschutz, weil sie einen der wichtigsten Angriffswege versperrt.
- Angriffsmuster gefiltert: Über Regeln in unserer Web Application Firewall (ModSecurity) blockieren wir Anfragen, die den bekannten Angriffsmustern entsprechen, etwa auffällig aufgebaute Upload-Anfragen.
- Überwachung verstärkt: Unser Monitoring haben wir gezielt auf Anzeichen von Angriffen ausgerichtet, etwa ungewöhnliche Anfragen, Speicherfehler und Abstürze von PHP-Prozessen.
Diese Maßnahmen ersetzen kein Update – das betont auch das PHP-Team. Sie verringern das Risiko jedoch erheblich und überbrücken die Zeit, bis die korrigierten Versionen zur Verfügung stehen.
Schritt 2: Updates noch am Tag der Veröffentlichung
Noch am 21. Oktober 2026, dem Tag der Veröffentlichung, haben wir die Sicherheitsupdates auf allen Managed Servern eingespielt – also auf allen Servern, die wir für unsere Kunden betreiben und warten. Dazu gehören neben den aktuellen PHP-Versionen auch die älteren Versionen PHP 7.4, 8.0 und 8.1, für die das PHP-Projekt selbst keine fertigen Updates mehr bereitstellt. Für diese Versionen haben wir die verfügbaren Korrekturen (Backports) eingespielt, damit auch ältere Anwendungen geschützt sind.
Für unsere Managed-Kunden bedeutete das: Sie mussten nichts tun. Es war weder ein Eingriff in Ihre Website noch eine Änderung an Ihrer Anwendung nötig. Genau dafür steht Managed Hosting – wir kümmern uns um die Sicherheit des Systems, während Sie sich auf Ihr Projekt konzentrieren.
Was Sie jetzt tun sollten
Wenn Sie einen Managed Server oder ein Hosting-Paket bei uns nutzen
Die Lücke ist auf Ihrem System geschlossen. Wir empfehlen trotzdem, die Gelegenheit für einen kurzen Check zu nutzen:
- PHP-Version prüfen: Läuft Ihre Website noch mit PHP 8.1 oder älter, sollten Sie einen Wechsel auf eine aktuelle Version planen. Für diese Versionen gibt es vom PHP-Projekt keine regulären Sicherheitsupdates mehr – bei der nächsten Lücke steht nicht zwingend wieder ein Backport bereit.
- Anwendung aktuell halten: PHP2Shell betraf PHP selbst. Ebenso wichtig bleiben aber Updates für Ihr CMS, Ihren Shop und alle Erweiterungen.
- Bei Fragen melden: Wenn Sie unsicher sind, welche PHP-Version Ihre Anwendung nutzt oder ob ein Wechsel problemlos möglich ist, beraten wir Sie gern.
Wenn Sie einen Root vServer oder einen eigenen Server betreiben
Bei einem Root vServer verwalten Sie das System selbst und sind damit auch für die Updates verantwortlich. Prüfen Sie deshalb umgehend, ob Ihre PHP-Pakete auf dem neuesten Stand sind:
- Updates einspielen: Installieren Sie die aktuellen PHP-Pakete Ihrer Distribution oder Ihres Control Panels und starten Sie anschließend alle Dienste neu, die PHP laden – etwa PHP-FPM oder Apache.
- Version kontrollieren: Achten Sie darauf, dass Distributionen Korrekturen oft in ältere Versionsnummern zurückportieren. Maßgeblich ist der Sicherheitshinweis Ihres Anbieters, nicht allein die Versionsnummer.
- Übergangsweise absichern: Ist ein Update nicht sofort möglich, setzen Sie
session.upload_progress.enabled = 0in der php.ini und starten die PHP-Dienste neu. Schränken Sie außerdem den Zugriff auf den Server ein. - Auf Spuren prüfen: Kontrollieren Sie Ihre Logs auf auffällige Upload-Anfragen und Speicherfehler, suchen Sie nach unbekannten PHP-Dateien und ungewöhnlichen Prozessen. Haben Sie einen Verdacht, ändern Sie Passwörter und API-Schlüssel.
Sie möchten sich um solche Updates nicht selbst kümmern? Mit unserem Update-Service für Root vServer nehmen wir Ihren Server in unser Update-System auf und installieren die Paket-Updates aus den Repositorys für Sie – Sie behalten dabei den vollen Root-Zugriff. Der Update-Service steht für RPM-basierte Systeme wie AlmaLinux und Rocky Linux zur Verfügung. Soll sich LCube um das gesamte System kümmern, ist ein Managed vServer die passende Wahl.
Was PHP2Shell über IT-Sicherheit lehrt
PHP2Shell zeigt eindrücklich, wie schnell aus einer Schwachstelle ein akutes Risiko wird. Zwischen der Entdeckung, ersten Angriffen und der Veröffentlichung der Updates lagen nur Tage. Wer seine Server selbst betreibt, muss in dieser Zeit Sicherheitsmeldungen verfolgen, Übergangsmaßnahmen umsetzen und Updates testen und einspielen – im Zweifel auch nachts oder am Wochenende.
Hinzu kommt, dass viele Websites mit veralteten PHP-Versionen laufen. Für diese Versionen gibt es oft keine oder nur eingeschränkte Sicherheitskorrekturen. Ein geplanter, regelmäßiger Wechsel auf unterstützte Versionen ist deshalb ebenso Teil der Sicherheit wie ein schnelles Patch-Management.
Bei LCube kümmert sich ein Team in Deutschland um den Betrieb unserer Server. Als nach ISO/IEC 27001 zertifiziertes Unternehmen haben wir Abläufe für den Umgang mit Sicherheitslücken festgelegt: Wir beobachten Sicherheitsmeldungen, bewerten die Auswirkungen auf unsere Systeme und setzen Schutzmaßnahmen und Updates zeitnah um. Bei PHP2Shell hieß das konkret: Schutz vor dem Patch und Updates am Tag der Veröffentlichung.
Häufige Fragen zu PHP2Shell
Bin ich als LCube-Kunde betroffen?
Nutzen Sie einen Managed Server oder ein Hosting-Paket bei LCube, haben wir die Updates am 21. Oktober 2026 eingespielt; schon vorher waren Sofortmaßnahmen aktiv. Sie müssen nichts unternehmen. Betreiben Sie dagegen einen Root vServer, verwalten Sie das System selbst. Prüfen Sie dann, ob Ihre PHP-Pakete aktualisiert sind, und starten Sie die PHP-Dienste neu. Bei Fragen hilft Ihnen unser Support gern weiter.
Reicht es, WordPress oder meinen Shop zu aktualisieren?
Nein. PHP2Shell steckt in PHP selbst und wird ausgelöst, bevor Ihre Anwendung läuft. Updates von WordPress, Shopware, TYPO3 oder Plugins schließen diese Lücke nicht. Entscheidend ist das Update der PHP-Installation auf dem Server, also auf PHP 8.2.35, 8.3.36, 8.4.27 oder 8.5.12 beziehungsweise auf die korrigierten Pakete Ihrer Distribution. Unabhängig davon bleiben Updates Ihrer Anwendung natürlich wichtig.
Gibt es einen Schutz ohne Update?
Nur einen teilweisen. Das PHP-Team nennt Übergangsmaßnahmen, etwa das Abschalten von session.upload_progress, strengere Grenzen für Uploads und eine Web Application Firewall. Diese Maßnahmen erschweren einen Angriff, schließen die Lücke aber nicht vollständig. Laut PHP-Team ist das Update die einzige sichere Lösung. Systeme, die nicht aktualisiert werden können, sollten vom Netz genommen oder stark abgeschottet werden.
Fazit
PHP2Shell gehört zu den schwersten Sicherheitslücken, die PHP je hatte: Sie betrifft nahezu alle PHP-Versionen, erfordert keine Anmeldung und kann zur vollständigen Übernahme eines Webservers führen. Wir haben unsere Server deshalb schon vor Erscheinen der Updates abgesichert und die Updates am 21. Oktober 2026 auf allen Managed Servern installiert – einschließlich älterer PHP-Versionen. Betreiben Sie einen eigenen Server, sollten Sie jetzt prüfen, ob Ihre PHP-Installation aktuell ist. Bei Fragen zu Ihrem System oder zum Wechsel auf eine aktuelle PHP-Version erreichen Sie uns über unser Kontaktformular oder telefonisch unter +49 5132 92197-0.